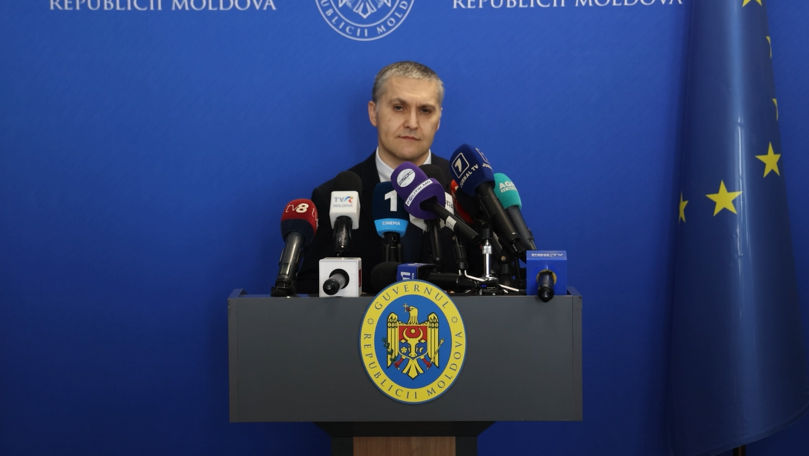
Riscurile directe pentru cetățeni în urma atacului cibernetic asupra sistemelor guvernamentale sunt, deocamdată, reduse. Totuși, informațiile personale sustrase, asociate cu aproximativ 750.000 de numere de identificare de stat (IDNP), ar putea fi utilizate de escroci pentru a obține încrederea oamenilor și a-i determina să dezvăluie date confidențiale. Avertismentul a fost făcut de directorul Centrului Național de Management al Crizelor (CNMC), Serghei Diaconu.
Oficialul a vorbit despre consecințele incidentului în cadrul emisiunii „Pe Față”, difuzate pe 27 octombrie la postul public de televiziune. Acesta a explicat că informațiile extrase nu sunt suficiente, în sine, pentru accesarea cardurilor bancare sau transferarea bunurilor imobile și a automobilelor. Situația se poate schimba însă dacă infractorii obțin și alte date de la persoanele vizate, transmite Știri.md cu referire la Moldova 1.
„Din ce am monitorizat noi, riscurile la moment sunt foarte mici. Riscurile directe pentru cetățeni sunt foarte mici. Desigur, dacă cetățeanul va fi contactat și va da mai multă informație, riscurile cresc exponențial”, a declarat Serghei Diaconu.
Ce date au ajuns în posesia atacatorilor
Potrivit directorului CNMC, cea mai mare parte a informațiilor extrase vizează numerele de identificare ale cetățenilor. Au fost sustrase și anumite date asociate unor servicii și documente, inclusiv informații din certificate medicale și de căsătorie, însă aceste cazuri ar fi mai puțin numeroase.
Diaconu a subliniat că un IDNP, utilizat separat, nu permite efectuarea unor operațiuni bancare sau schimbarea proprietarului unui automobil ori al unui apartament.
„Cu aceste date nu poți procesa cardurile bancare. Cu aceste date nu poți transcrie mașina de pe un cetățean pe altul sau apartamentul. Deci, financiar, suntem destul de safe”, a afirmat oficialul.
Acesta a precizat că accesul la numeroase servicii presupune verificări suplimentare, precum introducerea unei parole sau autentificarea în doi pași. Riscurile pot deveni mai mari atunci când datele de identificare sunt combinate cu alte informații personale.
Sistemele afectate au fost verificate
După depistarea atacului, autoritățile au suspendat serviciile vulnerabile pentru a împiedica extragerea în continuare a datelor. Sistemele au fost supuse verificărilor, iar serviciile au fost repuse treptat în funcțiune după examinarea vulnerabilităților.
Printre serviciile suspendate temporar s-au numărat cele pentru eliberarea licențelor și certificatelor. Potrivit lui Diaconu, investigația privind cauzele incidentului și breșele de securitate exploatate de atacatori nu a fost încă încheiată.
Directorul CNMC a atras atenția și asupra faptului că unele sisteme informatice sunt învechite, în timp ce instrumentele utilizate pentru identificarea vulnerabilităților evoluează rapid.
„Nu avem încă o investigație finalizată. Se lucrează la acest capitol. Vulnerabili suntem pentru că foarte multe sisteme sunt vechi”, a declarat acesta.
Potrivit oficialului, atacurile s-au desfășurat în mai multe etape, iar autoritățile continuă să investigheze circumstanțele incidentului.
Cum pot fi folosite datele pentru a înșela cetățenii
Principalul pericol pentru populație este reprezentat de tentativele de fraudă în care infractorii folosesc informațiile personale pentru a părea credibili. Aceștia s-ar putea prezenta drept angajați ai băncilor, polițiști sau reprezentanți ai instituțiilor publice și ar putea invoca date reale pentru a câștiga încrederea victimelor.
„Dacă cineva te sună și ți se adresează pe nume și familie și îți mai dă și unul sau două detalii legate din ceea ce ar trebui să cunoască, clar că ai mai multă încredere”, a explicat Diaconu.
În aceste condiții, cetățenii sunt îndemnați să nu divulge parole, coduri de autentificare, date ale cardurilor bancare sau alte informații confidențiale în urma unor apeluri și mesaje suspecte. Identitatea interlocutorului trebuie verificată prin canalele oficiale ale instituției sau băncii pe care acesta pretinde că o reprezintă.
Referindu-se la momentul în care informațiile despre atac au fost făcute publice, Diaconu a explicat că prioritatea autorităților a fost oprirea extragerii datelor, limitarea efectelor incidentului și verificarea informațiilor înainte de comunicarea acestora.
Atacul cibernetic, produs în perioada 19–23 octombrie
În urma atacului asupra sistemelor guvernamentale, au fost extrase ilegal date asociate cu aproximativ 750.000 de IDNP-uri. Informațiile sustrase ar include nume, numere de identificare și date referitoare la familie, pensii, permise de conducere și anumite informații financiare.
Potrivit informațiilor prezentate de autorități, extragerea datelor a fost oprită pe 23 octombrie, la ora 11:30. Tentativele de acces neautorizat au continuat însă și în zilele următoare.
Agenția de Guvernare Electronică a dispus verificarea a 82 de servicii digitale, iar serviciile suspendate temporar au fost restabilite complet pe 26 octombrie.
Autoritățile susțin că nu au fost depistate modificări neautorizate în registrele de stat și că datele cardurilor bancare nu au fost afectate. Persoanele responsabile de atac nu au fost identificate, iar investigațiile continuă.