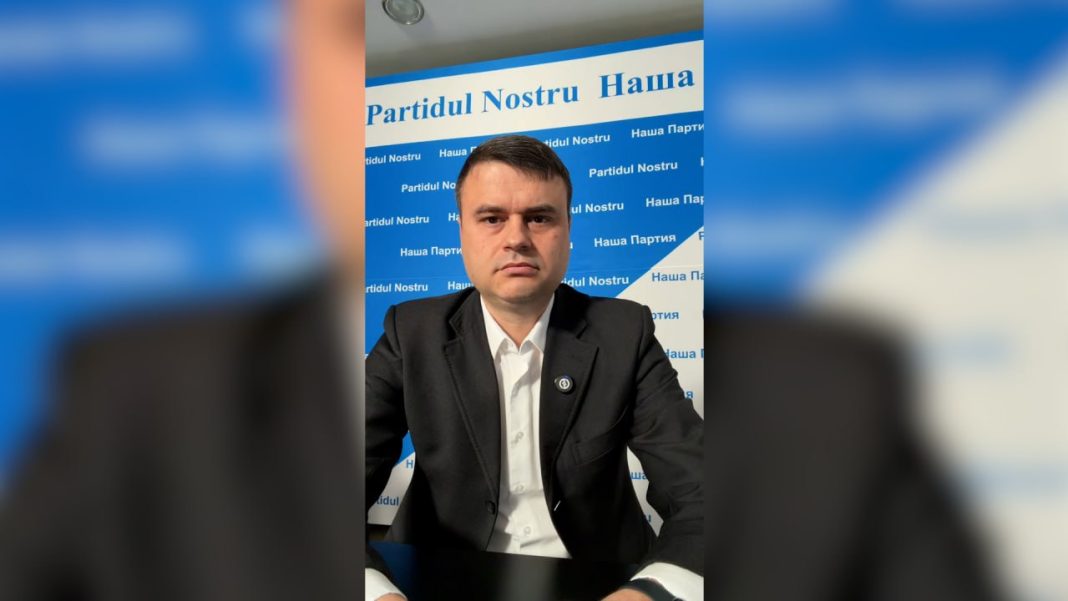
Deputatul Partidului Nostru, Alexandr Berlinschii, cere autorităților să facă public raportul privind atacurile cibernetice asupra sistemelor informaționale ale statului, produse în perioada 22–25 octombrie, și să clarifice dacă acestea au dus la compromiterea datelor personale ale cetățenilor. Parlamentarul solicită, totodată, explicații despre măsurile de protecție adoptate și despre modul în care vor fi informați cetățenii ale căror date ar fi putut fi expuse.
Autoritățile au raportat aproximativ 11 milioane de solicitări de accesare a sistemelor, iar atacatorii ar fi urmărit obținerea neautorizată a datelor cu caracter personal. Deputatul consideră că restabilirea serviciilor digitale nu este suficientă atât timp cât autoritățile nu clarifică dacă au existat accesări neautorizate ale bazelor de date și dacă au fost extrase informații despre cetățeni.
„Au fost sau nu compromise datele personale ale cetățenilor?”, întreabă parlamentarul, care solicită explicații din partea Agenției de Guvernare Electronică, Agenției pentru Securitate Cibernetică, Serviciului Tehnologia Informației și Securitate Cibernetică (STISC) și Guvernului.
Berlinschii cere autorităților să precizeze ce sisteme informaționale au fost vizate, dacă atacurile au afectat exclusiv platformele destinate antreprenorilor sau și registrele de stat care conțin date personale. Totodată, acesta solicită clarificări privind avertismentele referitoare la posibile fraude în care ar putea fi utilizate datele cetățenilor și dacă există indicii că asemenea informații au ajuns deja în posesia unor persoane neautorizate.
O altă întrebare vizează modul în care vor fi informați cetățenii în cazul confirmării unei breșe de securitate. Deputatul consideră că oamenii trebuie să știe dacă datele lor au fost compromise și ce măsuri pot lua pentru a se proteja.
„Din experiența mea de fost secretar al CEC, responsabil de securitatea cibernetică și de coordonarea sistemelor informaționale electorale, securitatea cibernetică nu înseamnă doar blocarea atacurilor și repornirea serverelor. Înseamnă prevenție, monitorizare permanentă, identificarea vulnerabilităților și, foarte important, comunicare corectă și la timp”, a declarat deputatul.
Acesta a precizat că apreciază eforturile specialiștilor care au intervenit pentru protejarea sistemelor, dar susține că instituțiile responsabile trebuie să explice public ce s-a întâmplat, care sunt riscurile și cum sunt protejate datele cetățenilor.
Amintim că atacurile cibernetice asupra serviciilor publice digitale din Republica Moldova au început în noaptea de 22 octombrie, când au fost înregistrate circa 11 milioane de solicitări de accesare a sistemelor. Tentativele ar fi urmărit obținerea ilegală a datelor cu caracter personal. O nouă încercare de acces neautorizat a fost detectată și blocată în noaptea de 24 spre 25 octombrie. Luni, 26 octombrie, potrivit STISC, serviciile digitale pentru mediul de afaceri, inclusiv cele de depunere a cererilor și eliberare a actelor permisive, au fost restabilite.